01
SIEM: تجميع الأحداث وربطها
تُجمع سجلات الخوادم ومعدات الشبكة والأنظمة مركزياً في نظام إدارة المعلومات والأحداث الأمنية (SIEM)، ويُربط بين الأحداث المتفرقة حتى يمكن تمييز نمط الهجوم وسط النشاط المعتاد.
SECURITY OPERATIONS CENTER
يجمع مركز العمليات الأمنية لدى رازبان سجلات البنية التحتية للمؤسسة وأحداثها، ويحلّلها ليلاً ونهاراً، فيرصد السلوك المشبوه ويتحرك فور وقوع الحادث وفق مسار التصعيد المتفق عليه معكم. ويستند المركز إلى 14 عاماً من الخبرة التنفيذية، ويغطي أكثر من 130 مؤسسة، ويقل متوسط زمن الاستجابة فيه عن 15 دقيقة.
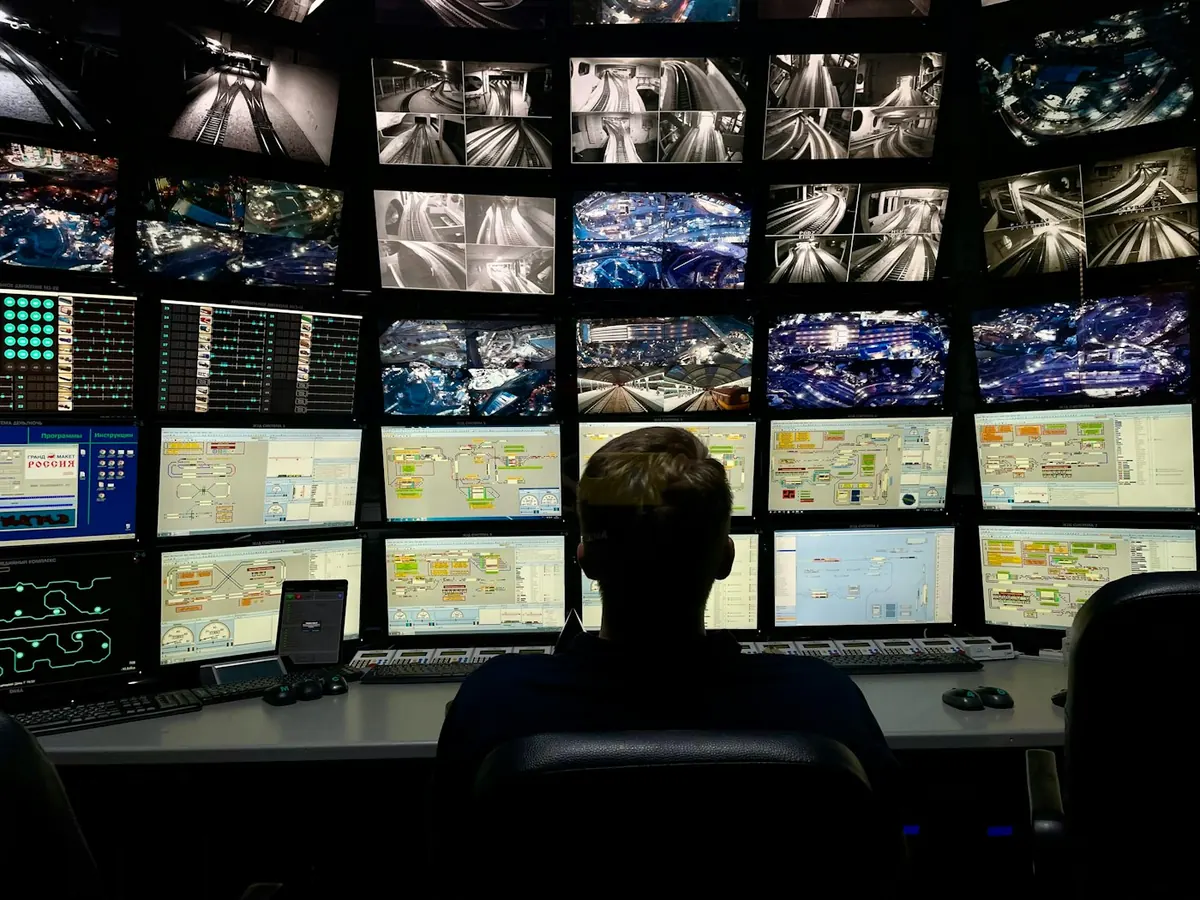
تقوم خدمة SOC لدى رازبان على ثلاث ركائز هي SIEM وMDR وصيد التهديدات (Threat Hunting)، وتراقب أحداث الأجهزة الطرفية والشبكة والخدمات السحابية للمؤسسة في عرض موحد.
تُجمع سجلات الخوادم ومعدات الشبكة والأنظمة مركزياً في نظام إدارة المعلومات والأحداث الأمنية (SIEM)، ويُربط بين الأحداث المتفرقة حتى يمكن تمييز نمط الهجوم وسط النشاط المعتاد.
يتولى خبراء رازبان رصد التهديدات واتخاذ إجراءات احتوائها بوصفها خدمة مُدارة (MDR)، ويُنسَّق كل إجراء ونتيجته مع المؤسسة.
لا يكتفي الخبراء بمراجعة التنبيهات، بل يبحثون بصورة استباقية في البيانات المجمَّعة عن مؤشرات اختراق لم يصدر عنها تنبيه بعد.
تُدرس أحداث محطات العمل والخوادم ومعدات الشبكة والخدمات السحابية للمؤسسة معاً، لتتبّع مسار الهجوم عبر هذه الأجزاء.
تُوظَّف مؤشرات التهديدات المعروفة وأنماط الهجمات الجديدة في قواعد الرصد، وتُحدَّث هذه القواعد باستمرار.
تُنفَّذ الإجراءات المتكررة في الاستجابة للحوادث المعروفة تلقائياً، فيبقى زمن الاستجابة قصيراً ويتفرغ الخبراء للحوادث المعقدة.
يمر كل تنبيه أمني في مركز العمليات الأمنية لدى رازبان بهذا المسار، من المؤشر الأول حتى عودة الخدمة بالكامل.
تُستقبل أحداث البنية التحتية للمؤسسة بصورة متواصلة في جميع ساعات اليوم.
تفصل قواعد الرصد وصيد التهديدات السلوك المشبوه عن النشاط المعتاد، ويصدر التنبيه.
يفحص الخبير التنبيه ليميّز الحادث الحقيقي من الإنذار الكاذب ويحدد درجة خطورته.
تُتخذ إجراءات احتواء الحادث الحقيقي أو تُبلَّغ بها المؤسسة وفق مسار التصعيد المتفق عليه، كي لا يتسع نطاقه.
يُبلَّغ الأشخاص المحددون في مسار التصعيد، وتُنسَّق الإجراءات التالية مع فريق تقنية المعلومات في المؤسسة.
تُتابَع عودة الخدمة، وتُقدَّم مقترحات تصحيحية لمنع تكرار الحادث، ويُسجَّل الحادث في التقرير الشهري.
تُوصَل سجلات الخوادم ومعدات الشبكة والأنظمة بالمركز.
تُكتب قواعد رصد التهديدات بما يناسب بنيتكم ونشاطها المعتاد.
نحدد معكم من يُبلَّغ وما الإجراء المتخذ عند كل مستوى من الحوادث.
يبدأ الرصد المستمر، ويصلكم التقرير الأمني الشهري.
يستمر الرصد في جميع ساعات اليوم، ويقل متوسط زمن الاستجابة في مركز العمليات الأمنية لدى رازبان عن 15 دقيقة.
تتابع المراقبة توافر الخوادم والشبكة والخدمات وأداءها، أما مركز العمليات الأمنية فيحلّل الأحداث الأمنية ويستجيب للحوادث. وتعتمد مؤسسات كثيرة على الاثنين معاً.
لا. يرصد مركز العمليات الأمنية الحوادث ويحلّلها ويحتويها، وينسّق الإجراءات اللازمة مع فريق تقنية المعلومات في المؤسسة وفق مسار التصعيد. أما القرارات المتعلقة بأنظمة المؤسسة فتُتخذ مع هذا الفريق.
يعرض التقرير الشهري الوضع الأمني للبنية التحتية بمؤشرات قابلة للقياس، ويتضمن مقترحات تصحيحية للحد من المخاطر المرصودة.
قائمة بالخوادم ومعدات الشبكة والأنظمة المطلوب رصدها، ومكان حفظ سجلاتها. تُراجَع هذه القائمة في الاجتماع الأول، ويُقترح أسلوب ربط كل مصدر بالمركز.
نعم. تربط النسخة المدفوعة من رازبان شيلد الموقع أو الخادم بسحابة رازبان وتضعه تحت مراقبة مركز العمليات الأمنية في رازبان.
أرسلوا عدد الخوادم والأنظمة ومعدات الشبكة التي تريدون ربطها بالمركز، وسنقترح نطاق الخدمة.