تحصين الخوادم
إعداد آمن لنظام التشغيل وخدمات الخادم، وتقليص الصلاحيات إلى الحد اللازم، وإيقاف كل خدمة لا تُستخدم.
SECURITY HARDENING
تبدأ اختراقات كثيرة من إعداد افتراضي لم يُغيَّر، أو صلاحية منسية، أو برنامج لم يُحدَّث. تعيد رازبان إعداد الخوادم ومعدات الشبكة وخدمات الويب استناداً إلى نتائج التقييم الأمني، فتُغلق هذه المداخل ويضيق سطح الهجوم.
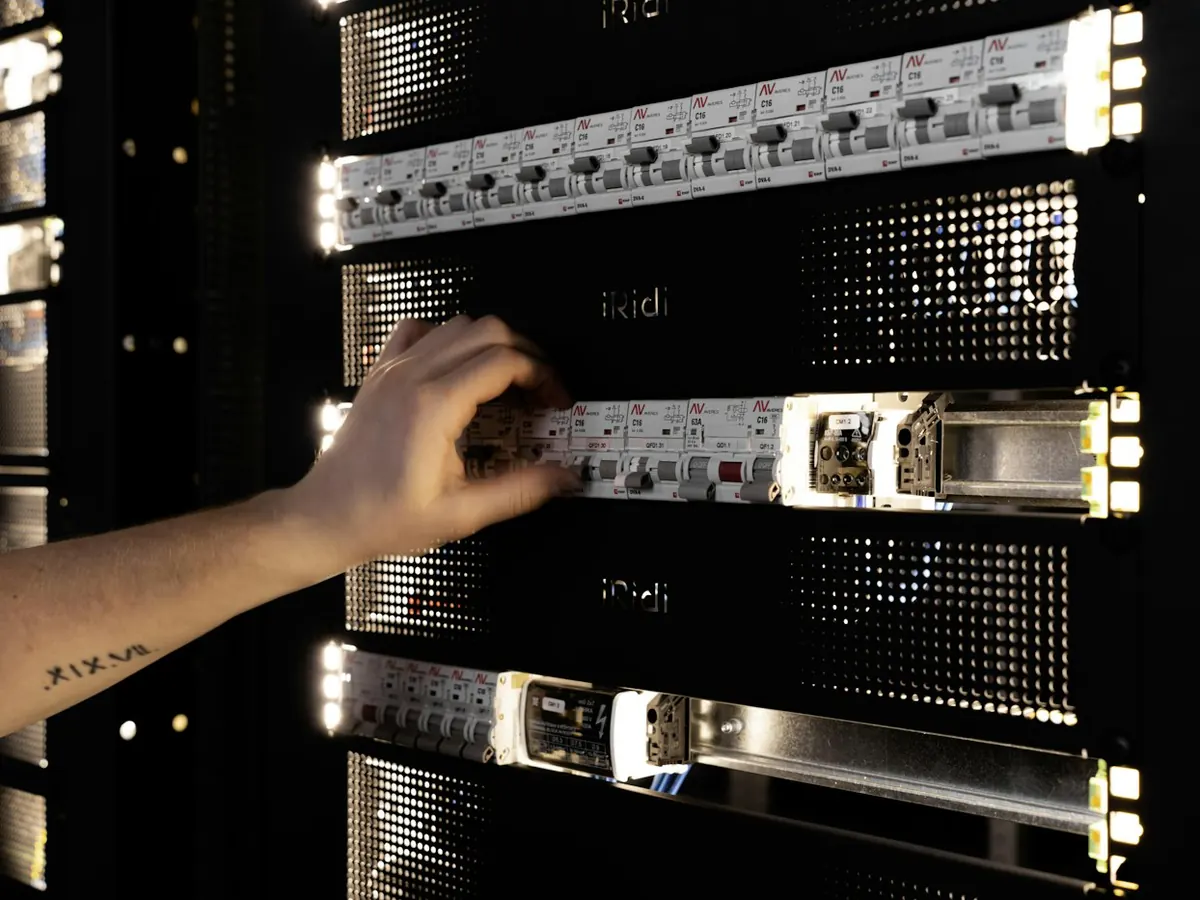
إعداد آمن لنظام التشغيل وخدمات الخادم، وتقليص الصلاحيات إلى الحد اللازم، وإيقاف كل خدمة لا تُستخدم.
كتابة سياسات الوصول على جدران الحماية من الجيل التالي، فلا تمر إلا الحركة التي يحتاجها العمل.
عزل أجزاء الشبكة بحسب دورها وحساسيتها، كي لا يمتد اختراق جزء واحد إلى بقية الشبكة.
وضع المواقع والأنظمة المعتمدة على الويب خلف جدار حماية لتطبيقات الويب (WAF) وطبقة تتصدى لهجمات DDoS.
جدول منتظم لتحديث أنظمة التشغيل والبرمجيات، حتى لا تبقى ثغرة معروفة دون إصلاح.
ننطلق من تقرير اختبار الاختراق أو التقييم الأمني، ونحدد الخوادم والمعدات والخدمات المشمولة.
نرتّب التعديلات بحسب خطورة الثغرات، ونتفق معكم على توقيت ما قد يؤثر منها في عمل الخدمة.
تُغيَّر الإعدادات وتُقيَّد الصلاحيات وتُوقف الخدمات الزائدة وتُفعَّل سياسات الوصول.
نفحص الأنظمة مجدداً للتأكد من إغلاق الثغرات، ثم يبدأ العمل ببرنامج التحديثات.
يُبنى التحصين على نتائج التقييم الأمني. وإذا لم يتوفر تقرير تقييم، فإن مراجعة الإعداد الحالي للخوادم والمعدات هي الخطوة الأولى في العمل.
يكشف اختبار الاختراق نقاط الضعف ويرتّبها بحسب خطورتها، أما التحصين فيعالجها بتعديل الإعدادات وتقييد الصلاحيات والتحديث. ولذلك يأتي التحصين عادةً بعد الاختبار مباشرة.
في الاستضافة المُدارة الآمنة يُعدّ تحصين الخادم وإعداد خدماته بشكل آمن جزءاً من الخدمة نفسها، ولا يحتاج إلى طلب منفصل.
رازبان شيلد منتج يُثبَّت على الخادم أو الموقع ويوفّر ميزات مثل جدار حماية تطبيقات الويب وتسجيل الدخول بخطوتين. أما التحصين فخدمة يراجع فيها مختصو رازبان إعدادات الخوادم ومعدات الشبكة والخدمات ويصحّحونها.
أرسلوا قائمة بالخوادم ومعدات الشبكة والخدمات لديكم، وتقرير آخر تقييم أمني إن وُجد، وسنقترح نطاق التحصين وجدوله الزمني.