امنسازی سرور
پیکربندی امن سیستمعامل و سرویسهای سرور، محدودسازی دسترسیها و غیرفعالکردن سرویسهایی که مورد استفاده نیستند.
SECURITY HARDENING
بخش بزرگی از نفوذها از پیکربندی پیشفرض، دسترسیهای بازمانده و نرمافزارهای بهروزنشده آغاز میشود. رازبان سرورها، تجهیزات شبکه و سرویسهای وب را بر پایهی یافتههای ارزیابی امنیتی پیکربندی میکند تا سطح حمله تا حد امکان کوچک شود.
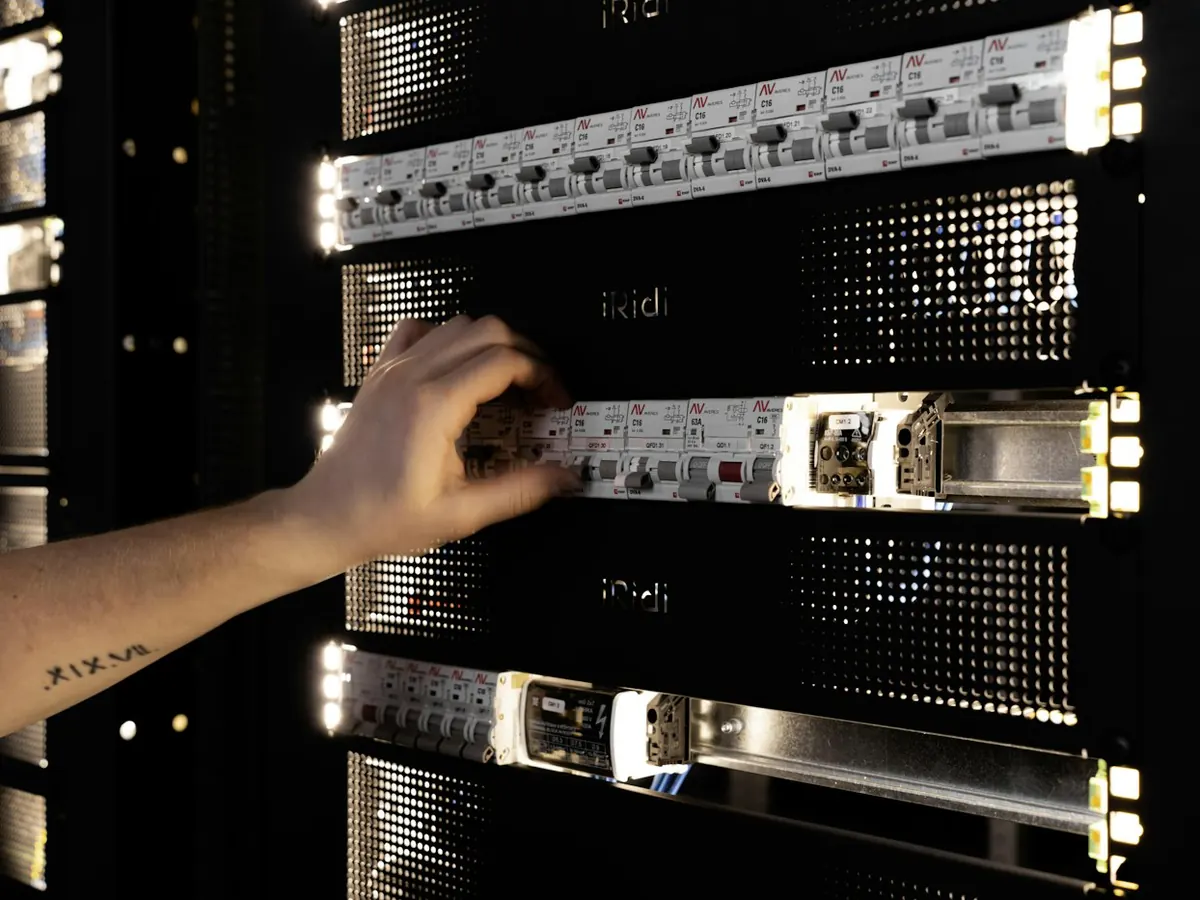
پیکربندی امن سیستمعامل و سرویسهای سرور، محدودسازی دسترسیها و غیرفعالکردن سرویسهایی که مورد استفاده نیستند.
تدوین و اعمال سیاستهای دسترسی روی فایروالهای نسل جدید، بهگونهای که تنها ترافیک لازم برای کار مجموعه مجاز باشد.
جداسازی بخشهای شبکه بر اساس نقش و سطح حساسیت، تا نفوذ به یک بخش به کل شبکه گسترش نیابد.
قراردادن فایروال وب (WAF) و لایهی مقابله با حملات DDoS در مسیر وبسایتها و سامانههای تحت وب مجموعه.
وصلهگذاری منظم سیستمعامل و نرمافزارها، تا آسیبپذیریهای شناختهشده باز نمانند.
گزارش تست نفوذ یا ارزیابی امنیتی، فهرست سرورها و تجهیزات و پیکربندی فعلی آنها بررسی میشود.
تغییرات لازم بر اساس سطح ریسک هر یافته و اثری که بر سرویسهای در حال کار دارد اولویتبندی میشود.
پیکربندی سرویسها، سیاستهای دسترسی و تفکیک شبکه بهترتیب اولویت روی زیرساخت اعمال میشود.
پس از اعمال تغییرات، رفع یافتههای ارزیابی بازبینی میشود و وصلهگذاری دورهای ادامه مییابد.
امنسازی بر پایهی یافتههای ارزیابی امنیتی انجام میشود. اگر گزارش ارزیابی وجود نداشته باشد، بررسی پیکربندی فعلی سرورها و تجهیزات نخستین گام کار است.
تست نفوذ نقاط ضعف را پیدا و اولویتبندی میکند و امنسازی همان نقاط ضعف را با تغییر پیکربندی، محدودسازی دسترسی و بهروزرسانی برطرف میکند. این دو معمولاً پشتسرهم انجام میشوند.
رازبان شیلد محصولی است که روی سرور یا وبسایت نصب میشود و امکاناتی مانند فایروال وب و ورود دومرحلهای را فراهم میکند. امنسازی خدمتی است که در آن کارشناسان رازبان پیکربندی سرورها، تجهیزات شبکه و سرویسها را بازبینی و اصلاح میکنند.
بله، برای سرورهایی که در این سرویس میزبانی میشوند. امنسازی سرورها و تجهیزاتی که در محل سازمان یا نزد سرویسدهندهی دیگری قرار دارند، بهصورت خدمتی جداگانه انجام میشود.
فهرست سرورها، تجهیزات شبکه و سرویسهای مجموعه را ثبت کنید تا دامنهی امنسازی و زمانبندی آن پیشنهاد شود.